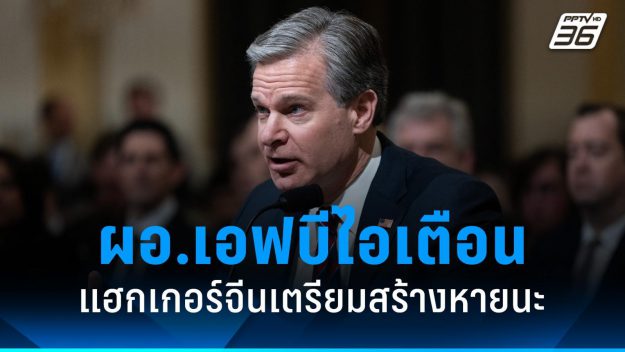
ผอ. FBI เผยแฮ็กเกอร์รัฐบาลจีนซุ่มอยู่ในโครงข่ายสหรัฐฯ รอวันก่อความเสียหาย

ผู้อำนวยการสำนักงานสอบสวนกลางสหรัฐอเมริกาหรือ FBI เผยว่าแฮ็กเกอร์ที่มีความเชื่อมโยงกับรัฐบาลจีนได้เข้ามาฝังตัวอยู่ในโครงสร้างพื้นฐานของสหรัฐฯ และรอโอกาสเหมาะเพื่อสร้างความเสียหายร้ายแรง

สหรัฐแจ้งเตือนทั่วประเทศเฝ้าระวังระบบประปา-ระบบระบายน้ำอาจถูกแฮ็ก

รัฐบาลสหรัฐแจ้งเตือนผู้ว่าการรัฐต่าง ๆ ว่า ขณะนี้แฮ็กเกอร์ต่างชาติกำลังดำเนินการโจมตีทางไซเบอร์เพื่อทำให้ระบบน้ำประปาและระบบระบายน้ำเสียขัดข้องทั่วประเทศ

ผอ.เอฟบีไอออกโรงเตือน แฮ็กเกอร์จีนเตรียมสร้างหายนะให้สหรัฐฯ

เมื่อวันที่ 31 ม.ค. คริสโตเฟอร์ เรย์ ผู้อำนวยการสำนักงานสอบสวนกลางสหรัฐฯ หรือเอฟบีไอ (FBI) กล่าวว่า “แฮ็กเกอร์ของจีนกำลังเล็งโจมตีโครงสร้างพื้นฐานของสหรัฐฯ เพื่อเตรียมพร้อมที่จะสร้างความเสียหายและก่อให้เกิดอันตรายในโลกแห่งความเป็นจริงต่อพลเมืองและชุมชนอเมริกัน

แฮ็กเกอร์จีนจารกรรมอีเมลจำนวนมากจากบัญชีของกระทรวงการต่างประเทศสหรัฐ

พนักงานคนดังกล่าวซึ่งเข้าร่วมการแถลงข่าวของเจ้าหน้าที่ฝ่ายไอทีของกระทรวงการต่างประเทศสหรัฐเปิดเผยในวันพุธ (27 ก.ย.) ว่า เจ้าหน้าที่ได้แจ้งให้วุฒิสภาทราบว่า อีเมลจำนวน 60,000 บัญชีได้ถูกแฮ็กจาก 10 บัญชีของกระทรวงการต่างประเทศ โดยเหยื่อ 9 รายทำงานในสำนักงานของกระทรวงการต่างประเทศสหรัฐประจำภูมิภาคเอเชียใต้และแปซิฟิก และหนึ่งรายทำงานในยุโรป

Microsoft เผยแฮ็กเกอร์จีนเจาะบัญชีวิศวกรล้วงข้อมูลเจ้าหน้าที่สหรัฐ

  Microsoft Corp เปิดเผยเมื่อวันพุธว่า การแฮ็กเจ้าหน้าที่อาวุโสในหน่วยงานของรัฐและพาณิชย์ของสหรัฐอเมริกาโดยจีนที่เปิดเผยเมื่อเร็ว ๆ นี้ เกิดจากการเจาะบัญชีของวิศวกรขององค์กร   Microsoft ชี้ว่าบัญชีของวิศวกรถูกเจาะโดยกลุ่มแฮ็กเกอร์ที่มีชื่อว่า Storm-0558 ซึ่งถูกกล่าวหาว่าขโมยอีเมลหลายแสนฉบับจากเจ้าหน้าที่ระดับสูงของอเมริกา รวมถึงรัฐมนตรีกระทรวงพาณิชย์ จินา ไรแมนโด เอกอัครราชทูตสหรัฐฯ ประจำประเทศจีน นิโคลัส เบิร์นส์ และผู้ช่วยรัฐมนตรีต่างประเทศ สำหรับเอเชียตะวันออก แดเนียล ครีเทนบริงค์   โพสต์ในบล็อกดังกล่าวได้ตอบคำถามที่ยังไม่มีคำตอบเกี่ยวกับเหตุการณ์ดังกล่าว ซึ่งทำให้เกิดการตรวจสอบความปลอดภัยของ Microsoft อย่างละเอียด และนำไปสู่การเรียกร้องให้ตรวจสอบแนวทางปฏิบัติของบริษัท   โพสต์อธิบายว่าแฮ็กเกอร์สามารถดึงคีย์เข้ารหัสจากบัญชีของวิศวกรได้อย่างไร และใช้เพื่อเข้าถึงบัญชีอีเมลที่ไม่ควรให้สิทธิ์เข้าถึง   Microsoft กล่าวว่าได้แก้ไขข้อบกพร่องที่ทำให้สามารถเข้าถึงคีย์ได้จากบัญชีของวิศวกรที่ไม่ระบุชื่อ ซึ่งทำให้แฮ็กเกอร์สามารถเจาะอีเมลได้ในวงกว้าง ตัวแทนของ Microsoft กล่าวว่าบัญชีของวิศวกรถูกโจมตีโดยใช้ “มัลแวร์ขโมยโทเค็น” แต่ไม่ได้ให้รายละเอียดเพิ่มเติมเกี่ยวกับเหตุการณ์หรือช่วงเวลาของเหตุการณ์   สถานทูตจีนในกรุงวอชิงตันไม่ได้แสดงความคิดเห็นต่อประเด็นนี้ ก่อนหน้านี้ ปักกิ่งได้อธิบายข้อกล่าวหาที่ว่าตนขโมยอีเมลจากเจ้าหน้าที่ระดับสูงของสหรัฐฯ ว่าเป็น “การกล่าวอ้างที่ไม่มีมูล”   ทั้งนี้ สหรัฐได้กล่าวหาจีนและรัสเซียมาหลายปีแล้วว่า อยู่เบื้องหลังความพยายามของแฮ็คเกอร์ ในการเจาะเว็บไซต์หรืออีเมลของเจ้าหน้าที่ระดับสูง โดยครั้งล่าสุดเมื่อเดือนกรกฎาคมที่ผ่านมา เมื่อ…
ESET เผยแฮ็กเกอร์จีนให้แอป Signal และ Telegram ปลอมล้วงข้อมูลเหยื่อ

  ผู้เชี่ยวชาญจาก ESET เผยแฮ็กเกอร์จีนใช้แอปแชตปลอมแฝงมัลแวร์สอดแนมผู้ใช้งาน Android ตั้งแต่เดือนกรกฎาคม 2020 เป็นต้นมา   ESET เชื่อว่าผู้อยู่เบื้องหลังคือกลุ่มแฮ็กเกอร์ที่มีชือเรียกว่า Gref ซึ่งปฏิบัติการสอดคล้องกับกลุ่มอื่นอย่าง APT15, Vixen Panda และ Ke3Chang   แอปที่ Gref ใช้ในการโจมตีเป็นแอปที่ทำเลียนแบบ Signal และ Telegram ด้วยการตั้งชื่ออย่าง Signal Plus Messenger และ FlyGram แฝงไว้ใน Google Play และ Samsung Galaxy Store   แอปเหล่านี้ซ่อนสปายแวร์ที่ชื่อ BabBazaar ซึ่งเป็นตัวเดียวกันที่เคยใช้สอดแนมชาวอุยกูร์ และชนกลุ่มน้อยชาวเตอร์กิกในจีน   การวิเคราะห์ชี้ว่าเป้าหมายของ Greg คือผู้ลี้ภัยชาวอุยกูร์ที่อยู่ในโปแลนด์และเยอรมนีเป็นหลัก แต่ขยายวงไปถึงบราซิลและออสเตรเลียด้วย   วิธีการที่ใช้ลวงเหยื่อให้ดาวน์โหลดแอปปลอมคือการโปรโมตแอปในกลุ่ม Telegram ของชาวอุยกูร์ที่มีเนื้อหาเกี่ยวกับการแลกเปลี่ยนแอป Android   ข้อมูลที่ดูดออกไปจากเหยื่อมีทั้งข้อมูลรายชื่อผู้ติดต่อ…