“อีซี่ เน็ต” ชี้ 3 สาเหตุหลักทำข้อมูลระบบไอทีองค์กรรั่วไหล
อีซี่ เน็ต (ไทยแลนด์) เปิดมุมมองผู้เชี่ยวชาญด้านระบบเครือข่ายและไอที เจาะลึกวิกฤตข้อมูลส่วนบุคคลรั่วไหลในองค์กรไทย พร้อมชี้พฤติกรรมภัยคุกคามยุคใหม่ที่ไม่ใช่เรื่องของฝ่าย IT เพียงลำพัง
อีซี่ เน็ต (ไทยแลนด์) เปิดมุมมองผู้เชี่ยวชาญด้านระบบเครือข่ายและไอที เจาะลึกวิกฤตข้อมูลส่วนบุคคลรั่วไหลในองค์กรไทย พร้อมชี้พฤติกรรมภัยคุกคามยุคใหม่ที่ไม่ใช่เรื่องของฝ่าย IT เพียงลำพัง
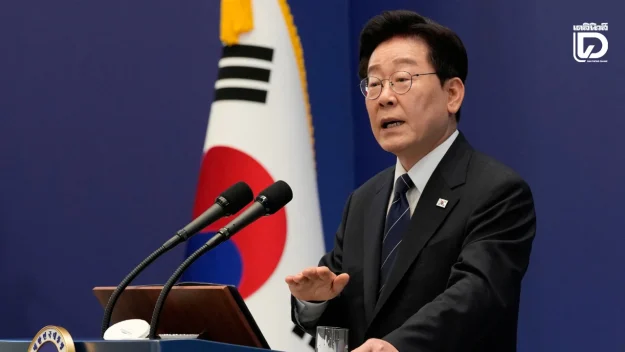
ผู้นำเกาหลีใต้สั่งตรวจสอบเหตุข้อมูลส่วนบุคคลรั่วไหลจากสถาบันการเงินและหน่วยงานรัฐหลายแห่ง ขณะที่หน่วยงานกำกับดูแลไม่ตัดความเป็นไปได้ว่าแฮกเกอร์อาจใช้เอไอในการโจมตี พร้อมผลักดันแนวทาง “ใช้เอไอป้องกันการโจมตีด้วยเอไอ” และยกระดับระบบความปลอดภัยทางไซเบอร์

ที่ประชุมคณะรัฐมนตรี (ครม.) มีมติเห็นชอบยกระดับมาตรการป้องกันข้อมูลส่วนบุคคลรั่วไหลในระบบภาครัฐ โดยเน้นแก้ปัญหาการถูกแฮกบัญชีและรหัสผ่านผู้ใช้งาน (Credential) ด้วยการนำระบบยืนยันตัวตนหลายปัจจัย (Multi-Factor Authentication : MFA) มาใช้

ตลาดมืดที่รับจ้างเช็กข้อมูลส่วนตัวของคนอื่นได้แทบทุกอย่าง เช่น อยากรู้ชื่อที่อยู่จากเลขบัตรประชาชนก็จ่ายราว 1,000 บาท อยากรู้ว่ารถทะเบียนนี้เป็นของใครจ่าย500 บาท อยากรู้เจ้าของเบอร์โทรศัพท์ก็มีราคาของมัน หรือมีข่าวลงในสื่อบอกว่า “ขายข้อมูลคนไทย 66 ล้านคน ราคา 1,650 บาท”

ผู้เชี่ยวชาญซอฟต์แวร์ เข้าให้ข้อมูลตำรวจไซเบอร์ หลังถูก 2 หน่วยงานแจ้งจับกรณีโพสต์ภาพบัตรประชาชนนายกฯ ชี้ปัญหาเกิดขึ้นนาน มีการซื้อขายข้อมูลในตลาดมืด แต่ไม่มีหน่วยงานแก้ไข จึงโพสต์เพื่อให้เกิดการตื่นตัว ไม่มีเจตนาทางการเมือง ตำรวจระบุเป็นเพียงการสอบปากคำในฐานะพยาน ยังไม่มีการดำเนินคดี

วันนี้ สิ่งที่น่ากลัวที่สุดอาจไม่ใช่การที่ข้อมูลส่วนบุคคลของเรารั่วไหล เพราะในโลกดิจิทัล เรื่องนี้กำลังกลายเป็นสิ่งที่เกิดขึ้นซ้ำแล้วซ้ำเล่า ทั้งจากหน่วยงานรัฐ โรงพยาบาล ธนาคาร บริษัทประกัน ไปจนถึงองค์กรในตลาดทุน
เราใช้คุกกี้เพื่อพัฒนาประสิทธิภาพ และประสบการณ์ที่ดีในการใช้เว็บไซต์ของคุณ คุณสามารถศึกษารายละเอียดได้ที่ นโยบายความเป็นส่วนตัว