‘ไมโครซอฟท์’ เผยแฮ็กเกอร์เชื่อมโยงกลุ่มฮามาส เปิดสงครามไซเบอร์

ไมโครซอฟท์ เผยแพร่รายงานการป้องกันดิจิทัล ระบุ กลุ่มแฮ็กเกอร์เชื่อมโยงกับกลุ่มฮามาส มุ่งเป้าโจมตีไปที่องค์กรภาคพลังงาน ภาคการป้องกันประเทศ และด้านการโทรคมนาคมภาคเอกชนของประเทศอิสราเอล กลุ่มภัยคุกคามทางไซเบอร์ที่เชื่อมโยงกับกลุ่มฮามาส มีส่วนเกี่ยวข้องกับการโจมตีทางไซเบอร์ที่เกิดขึ้นหลายครั้ง

Sony โดนเจาะอีกแล้ว โดยกลุ่มใหม่ ได้ข้อมูลไปกว่า 6,000 ไฟล์

มีกลุ่มแฮ็กเกอร์กลุ่มใหม่ ทำการโจรกรรมข้อมูลจากระบบของ Sony ทุกระบบด้วยการโจมตี ransomware จากข้อมูลอ้างอิงของเว็บไซต์ Cyber Security Connect เมื่อวันที่ 25 กันยายน 2023 ที่ผ่านมา โดยกลุ่มที่ทำการเจาะระบบมีชื่อว่า Ransomed.vc ซึ่งเป็นกลุ่มใหม่ที่เพิ่งออกทำการประมาณช่วงเดือนกันยายน

แฮ็กเกอร์จีน ‘Flax Typhoon’ มุ่งหน้าโจมตีรัฐบาลไต้หวัน

  ไมโครซอฟท์เผย “Flax Typhoon” กลุ่มแฮ็กเกอร์ฐานปฏิบัติการในจีน พุ่งเป้าเล่นงานหน่วยงานรัฐบาลไต้หวันหลายสิบแห่ง อาจมีเป้าหมายสอดแนม   สำนักข่าวเอเอฟพีรายงาน ไมโครซอฟท์ แถลงในวันพฤหัสบดี (24 ส.ค.) ตามเวลาท้องถิ่นว่า Flax Typhoon ตัวแสดงรัฐชาติมีฐานปฏิบัติการในจีน พุ่งเป้าเล่นงานหน่วยงานรัฐบาล สถาบันการศึกษา การผลิตสำคัญ และองค์กรเทคโนโลยีสารสนเทศในไต้หวันมาตั้งแต่กลางปี 2564   กิจกรรมที่สังเกตชี้ว่า “ตัวแสดงที่เป็นภัยคุกคามนี้ตั้งใจปฏิบัติการสอดแนม และคงการเข้าถึงองค์กรอุตสาหกรรมให้ได้นานที่สุดเท่าที่ทำได้ อย่างไรก็ตาม ไมโครซอฟท์ไม่ได้สังเกตเห็นการกระทำของ Flax Typhoon ตามวัตถุประสงค์สุดท้ายในปฏิบัติการนี้”   ไมโครซอฟท์กล่าวต่อว่า นอกจากไต้หวันแล้วเหยื่อของ Flax Typhoon ยังมีในเอเชียตะวันออกเฉียงใต้ อเมริกาเหนือ และแอฟริกาด้วย   ทั้งนี้ ไต้หวันกล่าวหามานานแล้วว่า จีนสอดแนมด้วยการโจมตีไซเบอร์เครือข่ายของรัฐบาล   ส่วนจีนประกาศนานแล้วว่าจะยึดไต้หวันด้วยกำลังถ้าจำเป็น ขณะนี้เพิ่มแรงกดดันทางทหาร และการเมืองต่อไต้หวัน   เดือนที่แล้ว ไมโครซอฟท์ กล่าวว่า แฮ็กเกอร์ในจีน กลุ่ม Storm-0558 พยายามหาข่าวกรองด้วยการเจาะเข้าบัญชีอีเมลหน่วยงานรัฐบาลสหรัฐจำนวนหนึ่ง…

FBI แจ้งเตือนแฮ็กเกอร์เกาหลีเหนือกำลังพยายามขายบิตคอยน์ แจ้ง 6 บัญชีที่อย่าไปยุ่งเกี่ยว

    FBI แจ้งเตือนว่ากลุ่มแฮ็กเกอร์ Lazarus Group หรือ APT38 น่าจะกำลังพยายามขายบิตคอยน์ที่ได้มาจากการแฮ็กครั้งต่าง ๆ รวม 1,580 BTC   โดยเกี่ยวข้องกับบัญชีดังต่อไปนี้ •  3LU8wRu4ZnXP4UM8Yo6kkTiGHM9BubgyiG •  39idqitN9tYNmq3wYanwg3MitFB5TZCjWu •  3AAUBbKJorvNhEUFhKnep9YTwmZECxE4Nk •  3PjNaSeP8GzLjGeu51JR19Q2Lu8W2Te9oc •  3NbdrezMzAVVfXv5MTQJn4hWqKhYCTCJoB •  34VXKa5upLWVYMXmgid6bFM4BaQXHxSUoL   คำเตือนระบุว่าภาคเอกชนควรวางระบบบล็อคเงินบิตคอยน์ทั้งหมด ไม่ว่าจะเป็นบิตคอยน์ที่มาจากบัญชีเหล่านี้โดยตรง หรือจะเป็นการโอนไปยังบัญชีอื่น ๆ     ที่มา – FBI.gov       ————————————————————————————————————————————- ที่มา :                    Blognone by lew …

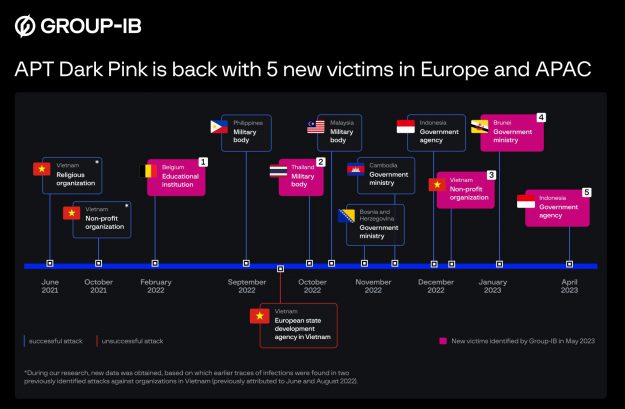
Group-IB เตือนกลุ่มแฮ็กเกอร์ Dark Pink แฮ็กหน่วยงานรัฐแถบอาเซียน ระบุทหารไทยโดนด้วย

  Group-IB บริษัทความปลอดภัยไซเบอร์จากสิงคโปร์ ออกรายงานถึงกลุ่มแฮ็กเกอร์ Dark Pink ที่มุ่งโจมตีหน่วยงานรัฐในแถบอาเซียน และรายงานฉบับล่าสุดพบว่ามีหน่วยงานทหารไทยถูกโจมตีเมื่อเดือนตุลาคมที่ผ่านมา   กลุ่ม Dark Pink เริ่มต้นจากการส่งอีเมลหลอกให้เหยื่อรันโปรแกรมในเครื่องของตัวเอง จากนั้นฝังโปรแกรมลงในเครื่อง และดาวน์โหลดโมดูลเพิ่มเติมจาก GitHub จากนั้นส่งส่งข้อมูลที่ขโมยมาได้กลับออกไปทาง Telegram   ทาง Group IB พบกลุ่ม Dark Pink โจมตีหน่วยงานต่าง ๆ ตั้งแต่ช่วงปี 2021 โดยเริ่มจากองค์กรในเวียดนาม และในปีที่แล้วเริ่มเห็นการโจมตีหน่วยงานชาติอื่น ๆ ในอาเซียนเพิ่มขึ้น       ที่มา – Group-IB       ————————————————————————————————————————- ที่มา :                     Blognone…

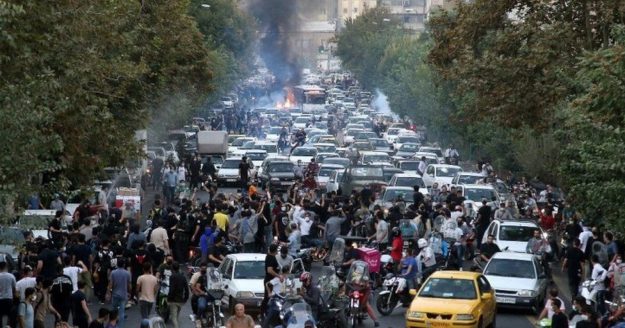
แฮ็กเกอร์ฝ่ายต่อต้านล้วงข้อมูลกระทรวงต่างประเทศอิหร่าน

    กระทรวงการต่างประเทศอิหร่านออกมายอมรับว่ามีการโจมตีเว็บไซต์ที่ใช้เผยแพร่ข้อมูลจริง แต่ปฏิเสธรายงานว่ามีข้อมูลรั่ว   นัสเซอร์ คานานิ (Kasser Kanani) โฆษกของกระทรวงฯ เผยว่าเว็บไซต์ของกระทรวงฯ ถูกแฮ็กจริง แต่ได้นำมาตรการสำคัญมาใช้แล้ว   คานานิชี้ว่า ข้อมูลและรูปภาพบนโลกออนไลน์ที่อ้างว่าหลุดมาจากเว็บไซต์ของกระทรวงฯ นั้นเป็นข้อมูลเท็จทั้งหมด   เมื่อวันอาทิตย์ที่ผ่านมา (8 พฤษภาคม) กลุ่มแฮ็กเกอร์สัญชาติอิหร่านที่ชื่อ Ghiam Sarnegouni (แปลเป็นไทยว่า ‘ลุกฮือจนกว่าจะล้มล้างได้’) อ้างว่าเป็นผู้โจมตีเซิร์ฟเวอร์และฐานข้อมูลของกระทรวง จนเว็บไซต์ 210 แห่งล่ม ข้อมูล 50 เทระไบต์รั่ว   โดยยังมีการเผยข้อมูลเอกสาร บัตรประจำตัว เอกสารผลประชุม และเบอร์โทรศัพท์ของเจ้าหน้าที่กระทรวงฯ บนช่อง Telegram ของทางกลุ่ม   ในจำนวนนี้มีจดหมายโต้ตอบระหว่างเจ้าหน้าที่อิหร่านและยุโรปในกรณีการแลกเปลี่ยนนักโทษระหว่างอิหร่านและเบลเยียม เป็นการต่อรองแลกตัว อซาดอลเลาะห์ อัซซาดิ (Asadollah Assadi) นักการทูตอิหร่าน และ โอลิวิเยร์ ฟานเดอคัสตีเล (Olivier Vandecasteele) เจ้าหน้าที่มนุษยธรรมของเบลเยียม…