
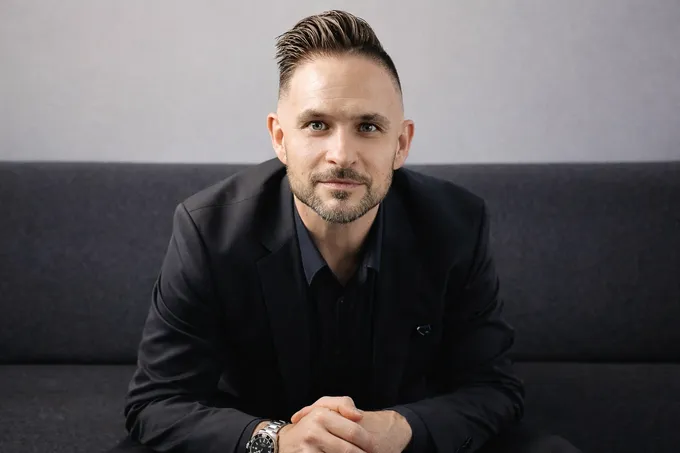
แอนโทนี แชดด์ (Anthony Chadd) ประธานเจ้าหน้าที่ฝ่ายรายได้ (Chief Revenue Officer) บริษัท Zimbra เผยว่า บริบทการบริหารจัดการข้อมูลระดับองค์กรในประเทศไทยกำลังเปลี่ยนทิศทางอย่างสิ้นเชิง คำถามเดิมของทีมจัดซื้ออย่าง “ระบบนี้ราคาเท่าไหร่?” หรือ “ทำอะไรได้บ้าง?” ไม่เพียงพออีกต่อไป แต่ถูกแทนที่ด้วยคำถามที่ตอบได้ยากกว่า เช่น ใครเป็นผู้ดูแลระบบจริง? กฎหมายใดบังคับใช้อยู่? และองค์กรจะดึงข้อมูลมาตอบโจทย์ผู้กำกับดูแลได้เร็วแค่ไหนเมื่อเกิดเหตุ?
แม้องค์กรจะจ้างบุคคลภายนอกดูแลระบบเทคโนโลยีได้ แต่ท้ายที่สุด “ความรับผิดชอบต่อข้อมูล” ยังคงเป็นขององค์กรเสมอ
มาตรฐานความรับผิดชอบแบบไหนถึงจะเหมาะ
ปัจจุบันมีกฎระเบียบ 2 ประการที่กำหนดมาตรฐานดังกล่าวไว้ชัดเจน ประการแรก ภายใต้ พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) องค์กรใดก็ตามที่ดำเนินการเกี่ยวกับข้อมูลส่วนบุคคล จะต้องแจ้งต่อคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PDPC) ภายใน 72 ชั่วโมง นับจากที่ตรวจพบการละเมิดข้อมูล และ PDPC ได้บังคับใช้กรอบเวลาดังกล่าวอย่างจริงจังหากพบการละเมิดข้อมูล โดยในเดือนสิงหาคม 2568 มีค่าปรับสูงสุดถึง 3 ล้านบาทต่อการละเมิดหนึ่งครั้ง และ 10 กันยายน 2568 ที่ผ่านมา
ยังมีข้อกำหนดใหม่ที่เข้ามาเสริมมาตรฐานดังกล่าว นั่นคือ มาตรฐานความมั่นคงปลอดภัยบนคลาวด์ของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ซึ่งกำหนดให้หน่วยงานภาครัฐ ผู้ประกอบการโครงสร้างพื้นฐานสำคัญ ตลอดจนผู้ให้บริการคลาวด์ที่ให้บริการแก่หน่วยงานเหล่านี้ ต้องสามารถระบุได้อย่างชัดเจนว่า ข้อมูลถูกจัดเก็บอยู่ที่ใด และใครเป็นผู้รับผิดชอบข้อมูลในแต่ละขั้นตอน
ประเด็นนี้เริ่มมีความซับซ้อนเมื่อพูดถึง อีเมล เพราะโดยทั่วไปอีเมลมักถูกมองว่าเป็นเพียงบริการพื้นฐานด้านไอที มากกว่าจะเป็นระบบธุรกิจที่ต้องอยู่ภายใต้การกำกับดูแล งบประมาณและการตรวจรับจึงทำแบบหลวม ๆ ทั้งที่ในความจริง การตัดสินใจระดับวิกฤตขององค์กรล้วนดำเนินการผ่านอีเมลทั้งหมด ไม่ว่าจะเป็น เอกสารสำหรับคณะกรรมการ คำแนะนำทางกฎหมาย เรื่องบุคลากร หรือคำสั่งจากลูกค้า ขณะที่ระบบธุรกิจส่วนอื่นๆ มักมีผู้รับผิดชอบที่ระบุไว้อย่างชัดเจนและมีมาตรการควบคุมที่กำหนดไว้แน่นอน แต่อีเมลที่ครอบคลุมการใช้งานของทุกแผนก กลับถูกแบ่งการรับผิดชอบระหว่าง ฝ่าย IT ฝ่ายความปลอดภัย ฝ่ายกำกับดูแลการปฏิบัติตามกฎระเบียบ และฝ่ายปฏิบัติการ การจัดโครงสร้างเช่นนี้อาจดำเนินไปได้ตามปกติ จนกระทั่งมีใครสักคนต้องตอบคำถามที่เฉพาะเจาะจงเกี่ยวกับระบบอีเมล ภายใต้กรอบเวลาที่จำกัด
การควบคุมที่แท้จริงเป็นอย่างไร
การควบคุมระบบมีความสำคัญมากที่สุดในช่วง ชั่วโมงแรก ๆ หลังจากค้นพบเหตุการณ์ข้อมูลรั่วไหล เพราะนั่นคือช่วงเวลาที่เริ่มนับถอยหลัง และคำถามต่าง ๆ จะมีความเฉพาะเจาะจงมากขึ้น เช่น ข้อมูลอะไรถูกเปิดเผย เมื่อเกิดขึ้นอย่างไร เกิดขึ้นเมื่อใด และองค์กรได้ดำเนินการอะไรไปแล้วบ้าง
กรอบเวลา 72 ชั่วโมงตาม PDPA เริ่มนับตั้งแต่วินาทีที่ตรวจพบการละเมิดข้อมูล ไม่ใช่เริ่มนับเมื่อมีคนมาตรวจสอบในภายหลัง หากองค์กรไม่มีความสามารถในการมองเห็นและไม่มีอำนาจควบคุมการดำเนินงานเหนือระบบอีเมลและระบบสื่อสารของตนเอง องค์กรอาจต้องพึ่งพาผู้อื่นในการตรวจสอบ ระบุ และรับมือกับเหตุการณ์ต่าง ๆ กล่าวคือ ต้องรอให้ผู้ให้บริการเป็นผู้ตรวจพบปัญหา อธิบายว่าเกิดอะไรขึ้น และจากนั้นจึงอนุญาตให้ดำเนินการแก้ไขตามลำดับ
ประเด็นไม่ได้อยู่ที่ว่าคุณต้องติดตั้งและดูแลเซิร์ฟเวอร์ของตัวเอง แต่อยู่ที่ว่า คุณสามารถตอบได้หรือไม่ว่าใครเป็นผู้ควบคุมระบบอีเมลของคุณ และบุคคลหรือหน่วยงานนั้นสามารถดำเนินการได้รวดเร็วเพียงใด โดยทั่วไป คำถามนี้มักไม่ได้รับการตรวจสอบอย่างจริงจัง จนกว่าจะมีเหตุการณ์บางอย่างบังคับให้องค์กรต้องกลับมาทบทวน เช่น การตรวจสอบ (Audit), เหตุการณ์ด้านความปลอดภัย (Incident) หรือการต่ออายุบริการ (Renewal)
การตรวจสอบและเหตุการณ์ด้านความปลอดภัยสามารถเกิดขึ้นได้โดยไม่แจ้งล่วงหน้า แต่ การต่ออายุบริการเป็นสิ่งที่สามารถกำหนดเวลาไว้ล่วงหน้าได้
ตั้งคำถามก่อนต่ออายุระบบอีเมล
การต่ออายุบริการเป็นสิ่งหนึ่งที่องค์กรสามารถควบคุมได้ ในหลายองค์กร เรื่องความเป็นเจ้าของการควบคุม การสนับสนุน และการกำกับดูแลข้อมูล ไม่ได้ถูกทบทวนอย่างจริงจังมานานหลายปี แต่ช่วงเวลาต่ออายุบริการก็เป็นช่วงที่องค์กรมีอำนาจต่อรองมากที่สุดในการตั้งคำถามที่สำคัญและประเมินความเสี่ยงใหม่อีกครั้ง
ก่อนที่จะลงนามต่ออายุสัญญา มีคำถาม 3 ข้อที่ควรตอบอย่างตรงไปตรงมา:
1. หากต้องเปลี่ยนระบบจริง ๆ จะใช้เวลานานแค่ไหน?
องค์กรส่วนใหญ่ไม่เคยวัดเรื่องนี้อย่างจริงจัง หากไม่สามารถตอบได้ ก็ไม่สามารถบอกได้ว่าการเปลี่ยนระบบเป็นทางเลือกที่ทำได้จริงหรือไม่ และหากองค์กรไม่สามารถย้ายออกจากระบบเดิมได้ ก็แทบไม่มีอำนาจในการต่อรอง
2. อะไรสามารถโอนย้ายได้ และอะไรไม่สามารถโอนย้ายได้?
ข้อความอีเมลสามารถย้ายจากระบบหนึ่งไปยังอีกระบบหนึ่งได้ แต่ข้อมูลหรือหลักฐานที่ต้องเก็บไว้เพื่อการปฏิบัติตามกฎระเบียบจะต้องถูกโอนไปด้วยเสมอ และนี่คือสิ่งที่หน่วยงานกำกับดูแลมักต้องการตรวจสอบเป็นอันดับแรก ไม่ว่าข้อมูลดังกล่าวจะถูกจัดเก็บอยู่บนแพลตฟอร์มใด ความรับผิดชอบในการจัดเก็บและนำส่งข้อมูลเมื่อถูกเรียกตรวจยังคงเป็นขององค์กร
3. เมื่อเกิดวิกฤตใครมีอำนาจในการดำเนินการ?
ไม่ใช่แค่ “ต้องติดต่อใคร” แต่ต้องถามว่า “ใครมีอำนาจในการลงมือดำเนินการ” คำตอบข้อนี้จะเป็นตัวกำหนดว่า เมื่อเกิดเหตุการณ์ องค์กรสามารถตรวจสอบเหตุการณ์ด้วยตนเองได้หรือไม่ หรือจำเป็นต้องรอให้ผู้ให้บริการแจ้งว่าเกิดอะไรขึ้น เมื่อมีเวลาเพียง 72 ชั่วโมงในการรายงานเหตุการณ์ ความแตกต่างนี้อาจเป็นตัวตัดสินว่าองค์กรจะสามารถดำเนินการได้ทันตามกำหนดเวลาหรือไม่
คำถามทั้งสามข้อข้างต้นไม่ได้หมายความว่าคุณต้องยกเลิกสัญญาผู้ให้บริการรายเดิมเสมอไป องค์กรส่วนใหญ่เมื่อทบทวนแล้วก็ยังเลือกใช้ผู้ให้บริการรายเดิม เพียงแต่เป็นการตัดสินใจบนพื้นฐานของความเข้าใจและการบริหารความเสี่ยง ไม่ใช่การต่อสัญญาไปตามความเคยชิน
นับจากนี้ กฎระเบียบด้านข้อมูลในไทยจะเข้มงวดขึ้นเรื่อยๆ องค์กรที่ได้เปรียบในสมรภูมินี้ จึงไม่ใช่ผู้ที่มีไอทีใหม่ที่สุด แต่คือผู้ที่ตอบได้อย่างเด็ดขาดว่า “ข้อมูลนี้ใครรับผิดชอบ” และมีหลักฐานพร้อมกางออกยืนยันได้ทันทีโดยไม่ต้องรอให้ใครมาตั้งคำถาม
ที่มา : siamrath.co.th / เผยแพร่วันที่ 23 ก.ย.69
Link : https://siamrath.co.th/tech/323420