
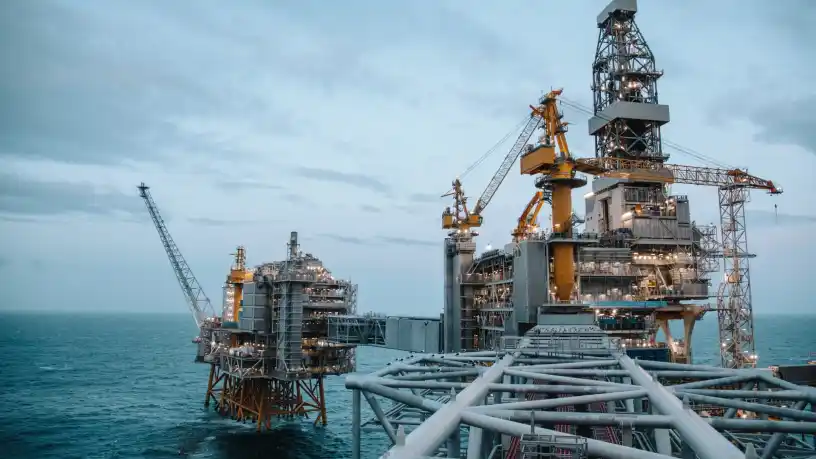
เมื่อวันอังคารที่ 17 พฤศจิกายนที่ผ่านมา Equinor บริษัทพลังงานรายใหญ่นอร์เวย์ ตรวจพบการโจมตีทางไซเบอร์กับระบบไอทีขององค์กร โดยแหล่งข่าวในเอควินอร์ให้ข้อมูลว่า การแฮกครั้งนี้ทำให้อีเมลภายในของบริษัทไม่สามารถใช้งานได้ชั่วคราว และระบบไอทีบางส่วนขัดข้อง
อย่างไรก็ตามทางฝ่ายไอทีของบริษัทได้ตรวจพบความผิดปกติ นำมาสู่การใช้มาตรการที่จำเป็นเพื่อระงับการแฮกครั้งนี้ได้เป็นที่เรียบร้อย และยังไม่พบว่ามีข้อมูลสำคัญถูกโจรกรรมออกไป
ด้านสำนักงานความมั่นคงแห่งชาตินอร์เวย์ (เอ็นเอสเอ็ม) เผยว่า รับรู้เหตุการณ์ดังกล่าวและให้ความช่วยเหลือกับเอควินอร์ไปแล้ว โดยเป็นการแฮกที่เกิดขึ้นไม่นานหลังจากยกระดับแจ้งเตือนความเสี่ยงจากการโจมตีทางไซเบอร์ขึ้นสู่ระดับ 4 จากทั้งหมด 5 ระดับ ไปเมื่อไม่นานมานี้
พร้อมประกาศเตือนให้ประชาชนเตรียมตัวรับมือกับผลกระทบที่อาจเกิดขึ้นต่อระบบสาธารณูปโภค เช่น ระบบไฟฟ้าและประปา ซึ่งก็ปรากฏว่าเกิดขึ้นจริง แต่เปลี่ยนจากไฟฟ้าและประปา ไปเป็นบริษัทพลังงาน
เอ็นเอสเอ็ม ให้ข้อมูลเพิ่มเติมอีกว่า การโจมตีทางไซเบอร์ที่ประสบความสำเร็จในนอร์เวย์ได้พุ่งสูงขึ้นถึง 3 เท่าในช่วง 6 เดือนที่ผ่านมา ซึ่งเหตุการณ์ที่เกิดขึ้นกับ เอควินอร์ ในครั้งนี้ ยิ่งเป็นสิ่งยืนยันได้อย่างชัดเจนว่า ความเสี่ยงด้านภัยทางไซเบอร์ในปัจจุบันกำลังอยู่ในระดับที่น่ากังวลอย่างยิ่ง
สำหรับ เอควินอร์ ก่อตั้งเมื่อปี 1972 ในชื่อ สแตทออย จากนั้นก็มีความก้าวหน้าตามลำดับ โดยในปี 2007 ได้มีการควบรวมกับแผนกน้ำมันและก๊าซของนอร์สค์ ไฮโดร ซึ่งต่อมา เอควินอร์ ก็มีธุรกิจที่หลากหลาย ไล่ตั้งแต่ด้านพลังงานอย่าง ก๊าซ น้ำมัน ไปจนถึงพลังงานลม รวมไปถึงกิจการเหมืองแร่ลิเธียม แต่ธุรกิจที่สร้างชื่อและทำเงินให้ เอควินอร์ มากที่สุดคือ ก๊าซ ซึ่งสะท้อนออกมาผ่านการที่ เอควินอร์ เป็นบริษัทที่ส่งออกก๊าซรายใหญ่ที่สุดของยุโรป และยังย้ำความเป็นประเทศขนาดไม่ใหญ่แต่มีรายได้มากมายด้านพลังงานของนอร์เวย์อีกด้วย
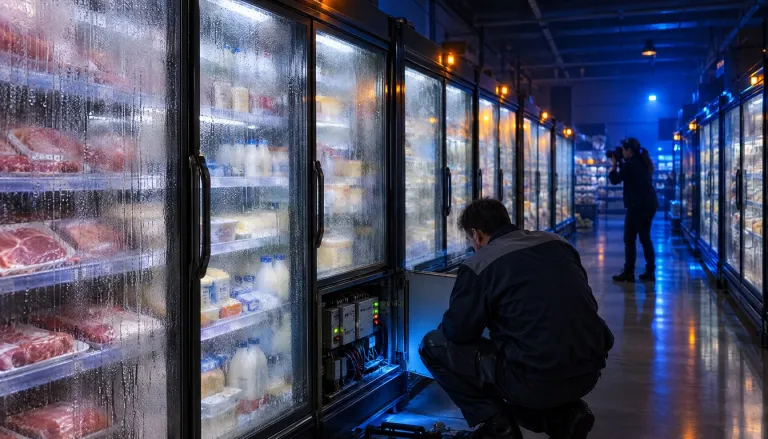
ทั้งนี้การถูกแฮกเกอร์โจมตีบริษัทเอควินอร์ของนอร์เวย์ครั้งนี้ เกิดขึ้น ท่ามกลางความกังวลเรื่อง ภัยไซเบอร์ในยุโรป หลังเหตุการณ์ “แฮกตู้แช่” ในฝรั่งเศส ที่ต่อมาขยายสู่ประเทศเพื่อนบ้านร่วมทวีป
และช่วงเกือบหนึ่งสัปดาห์มานี้ ระบบดิจิทัลในสหรัฐฯ ทั้งโปรแกรม ไมโครซอฟท์ 365 ระบบไอทีควบคุมการบิน การทำธุรกรรมต่างๆ ของธนาคาร และหน่วยงานรัฐอย่างสำนักงานความมั่นคงแห่งชาติสหรัฐฯ (เอ็นเอสเอ) ก็ติดขัด ไล่ๆ กัน แบบแทบจะวันต่อวัน
แม้ภายหลัง ไมโครซอฟท์ สำนักควบคุมการบินสหรัฐฯ และเชสแบงก์ ธนาคารใหญ่ที่สุดของสหรัฐฯ จะระบุว่า เกิดจากเซิร์ฟเวอร์ทำงานหนักเกินไป สั่งปิดระบบระหว่างอัปเดต และติดบั๊ก ตามลำดับ แต่ก็แทบไมได้ทำให้ความกังวลเรื่องภัยไซเบอร์ลดลงไปเลย
ที่มา : marketeeronline.co / วันที่เผยแพร่ 18 พ.ย. 2569
Link : https://marketeeronline.co/archives/501315