
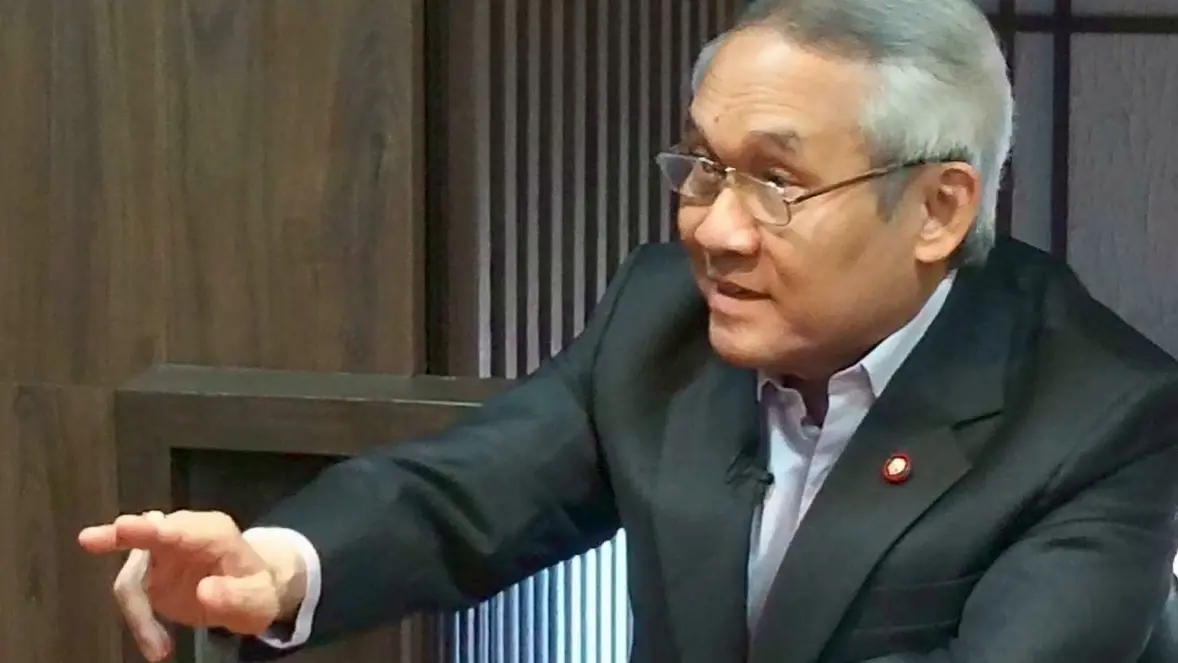
“สุรเดช” เตือนภัยไซเบอร์ จี้รัฐใช้ AI-ชู Zero Trust สกัดแฮกเกอร์ ห่วงระบบธนาคาร-ไฟฟ้าเสี่ยงถูกโจมตี แนะประชาชนกระจายเงินฝาก เตรียมเงินสดและเสบียงสำรองรับมือระบบล่ม
นายสุรเดช ยะสวัสดิ์ นักการเมืองอิสระ อดีตสมาชิกวุฒิสภา อดีตสมาชิกสภาผู้แทนราษฎร และอดีตรองหัวหน้าพรรคพลังประชารัฐ กล่าวถึงมาตรการป้องกันภัยไซเบอร์ในปัจจุบันว่า หน่วยงานรัฐ และโครงสร้างพื้นฐาน ทั้งระบบธนาคารและระบบไฟฟ้า ต้องอาศัยมาตรการเชิงรุกและการเตรียมพร้อมทั้งระดับนโยบาย องค์กร และประชาชน โดยต้องยกระดับความปลอดภัยขั้นสูงสุดด้วย AI และการเฝ้าระวังตลอด 24 ชั่วโมง ต้องมีการซักซ้อมแผนฉุกเฉิน โดยมีการจัดทำแผนรับมือกรณีระบบล่มหรือถูกโจมตี มีระบบสำรองข้อมูลที่แฮกเกอร์ไม่สามารถไปเข้ารหัสได้ รวมทั้งกำหนดมาตรฐานความปลอดภัยตลอดห่วงโซ่
เนื่องจากแฮกเกอร์ อาจเจาะผ่านผู้ให้บริการภายนอก หรือระบบซอฟต์แวร์ที่เชื่อมต่อกัน จึงต้องมีการตรวจสอบช่องโหว่และประเมินความเสี่ยงของทุกคู่ค้าอย่างเคร่งครัด นอกจากนี้ ต้องมีการแชร์ข้อมูลภัยคุกคามแบบเรียลไทม์ เชื่อมโยงข้อมูลระหว่างหน่วยงานด้านความมั่นคงไซเบอร์ เพื่ออัปเดตวิธีป้องกันรูปแบบใหม่ๆ อยู่เสมอ
สำหรับแนวทางปฏิบัติของประชาชนเพื่อลดความเสี่ยงส่วนบุคคล จะต้องมีการกระจายความเสี่ยงทางการเงิน ไม่ควรฝากเงินไว้ที่ธนาคารเดียว แต่ควรกระจายเงินฝากไว้ 2-3 ธนาคาร ขณะเดียวกัน ต้องเตรียมช่องทางสำรองทั้ง Mobile Banking, บัตรเครดิต, เดบิต และควรมีเงินสดติดตัวหรือสำรองไว้ใช้ในยามฉุกเฉิน ให้พอดีสำหรับการใช้จ่ายราว 72 ชั่วโมง เผื่อกรณีบัตรอิเล็กทรอนิกส์ขัดข้องชั่วคราว
นอกจากนี้ ยังต้องสำรองเสบียงและพลังงานฉุกเฉินกรณีระบบไฟฟ้า หรือสาธารณูปโภคของเมืองขัดข้อง ควรเตรียมอาหารแห้ง น้ำดื่ม และอุปกรณ์ให้แสงสว่างสำรองไว้ที่บ้าน ที่สำคัญ ประชาชนต้องไม่ตื่นตระหนกจนเกินเหตุ โดยติดตามข่าวสารจากแหล่งข่าวทางการและหน่วยงานที่น่าเชื่อถือ หลีกเลี่ยงการแห่ถอนเงินสดจำนวนมากโดยไม่จำเป็น ซึ่งอาจสร้างความปั่นป่วนให้ระบบโดยรวมได้
นายสุรเดช ระบุว่า ภัยไซเบอร์ในปัจจุบัน ตนอยากให้ภาครัฐใช้แนวคิด Zero Trust Security หรือรูปแบบการรักษาความปลอดภัยทางไซเบอร์ที่ยึดหลัก ‘อย่าเชื่อใจใครโดยอัตโนมัติ และต้องตรวจสอบทุกครั้ง’ ของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติ (National Institute of Standards and Technology : NIST) ซึ่งเป็นหน่วยงานระดับรัฐบาลกลางของสหรัฐอเมริกา แนวคิดดังกล่าว ไม่ว่าผู้ใช้งาน อุปกรณ์หรือระบบจะอยู่ภายในหรือภายนอกเครือข่ายขององค์กรก็ไม่สามารถเชื่อถือได้ทั้งสิ้น ต่างจากระบบรักษาความปลอดภัยแบบดั้งเดิมที่เชื่อว่า ‘ถ้าอยู่ข้างในวงเน็ตเวิร์กแล้วจะปลอดภัย’ มีหลักการ 3 ข้อคือ
1.) ต้องมีการพิสูจน์ตัวตนและสิทธิ์อย่างชัดเจน ซึ่งจะต้องตรวจสอบและยืนยันตัวตนของผู้ใช้ อุปกรณ์ และบริบทในการเข้าถึงทุกครั้ง
2.) ให้สิทธิ์เท่าที่จำเป็น โดยจำกัดสิทธิ์การเข้าถึงข้อมูลหรือระบบเฉพาะส่วนที่จำเป็นต่อการใช้งานจริงเท่านั้นเพื่อลดความเสียหายหากเกิดการโจมตี
3.) สมมุติว่าโดนเจาะระบบแล้ว ต้องออกแบบระบบป้องกันโดยให้คิดเสมอว่าแฮกเกอร์อาจจะอยู่ในเครือข่ายแล้ว เน้นการแบ่งส่วนเครือข่ายและเข้ารหัสข้อมูลเพื่อจำกัดความเสียหายไม่ให้ลุกลาม
ที่มา : bangkokbiznews.com / วันที่เผยแพร่ 13 พ.ย. 2569
Link : https://www.bangkokbiznews.com/politics/1260646