แคสเปอร์สกี้ (Kaspersky) เผยผลสำรวจธุรกิจค้าปลีกทั่วโลก รวมถึงเอเชียแปซิฟิก พบตกเป็นเป้าหมายโจมตีทางไซเบอร์สูงถึง 87% ในช่วง 12 เดือนที่ผ่านมา ชี้ปัจจัยเสี่ยงหลักมาจาก “คน” ขาดความตระหนักรู้ แอบแชร์รหัสผ่าน และติดตั้งโปรแกรมเอง
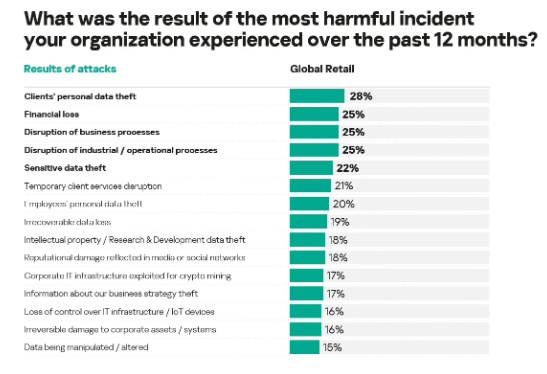
รายงานข่าว จาก แคสเปอร์สกี้ ได้เปิดเผยผลการศึกษาวิจัยด้านความปลอดภัยไอทีในอุตสาหกรรมค้าปลีก จากการสำรวจผู้เชี่ยวชาญใน 18 ประเทศทั่วโลก รวมถึงภูมิภาคเอเชียแปซิฟิก พบข้อมูลว่า มีธุรกิจค้าปลีกเพียง 13% เท่านั้นที่รอดพ้นจากภัยคุกคามทางไซเบอร์ในช่วง 12 เดือนที่ผ่านมา หรือคิดเป็น 87% ที่เคยประสบเหตุการณ์โจมตีทางไซเบอร์ เนื่องจากเป็นอุตสาหกรรมที่มีการสะสมข้อมูลส่วนบุคคลและข้อมูลทางการเงินของลูกค้าจำนวนมหาศาล ตั้งแต่ขั้นตอนการดูสินค้าจนถึงการชำระเงิน
สำหรับรูปแบบการโจมตีที่พบมากที่สุดในระดับโลก ได้แก่ การโจมตีด้วยฟิชชิง (Phishing) 21% ตามด้วยการจารกรรมทางไซเบอร์ 19% และการโจมตีช่องโหว่ของเว็บแอปพลิเคชัน 18% นอกจากนี้ยังพบภัยคุกคามประเภทวิศวกรรมสังคม เช่น ดีพเฟค (Deepfake) 13%, การฉ้อโกงใบแจ้งหนี้หรือการชำระเงิน 13%, การโจมตีอีเมลองค์กร (BEC) 9% และวิชชิง หรือฟิชชิงทางเสียง 8% โดยเป้าหมายหลักของผู้โจมตีคือการขโมยข้อมูลส่วนบุคคลของลูกค้า (34%) และข้อมูลพนักงาน (28%)
ชี้ภูมิภาค ‘เอเชียแปซิฟิก’ วิกฤต พนักงาน’ คือจุดอ่อน
เมื่อเจาะลึกเฉพาะภูมิภาคเอเชียแปซิฟิก พบว่าเหตุการณ์ที่สร้างความเสียหายมากที่สุด คือ การขโมยข้อมูลส่วนบุคคลของพนักงานสูงถึง 44% ตามด้วยการขโมยข้อมูลส่วนบุคคลของลูกค้า 39% การขโมยข้อมูลทางการเงินและเอกสารทางกฎหมาย 33% และการสูญหายของข้อมูลโดยไม่สามารถกู้คืนได้ 33%
ทั้งนี้ ปัจจัยเสี่ยงภายในองค์กรที่ส่งผลให้การโจมตีสำเร็จ อันดับ 1 มาจากพนักงานขาดความตระหนักรู้ด้านความปลอดภัยไอที (46%) ตามด้วยเจ้าหน้าที่ไอทีขาดความเชี่ยวชาญ (31%) ฮาร์ดแวร์/ซอฟต์แวร์ล้าสมัย (31%) และการขาดโซลูชันความปลอดภัยที่จำเป็น (27%)
ผลสำรวจยังระบุถึงพฤติกรรมความเสี่ยงของพนักงานในเอเชียแปซิฟิกว่า ผู้ตอบแบบสอบถามถึง 50% ยอมรับว่ามีการแชร์ข้อมูลรับรององค์กรที่ละเอียดอ่อนให้เพื่อนร่วมงานหรือบุคคลที่สาม, 46% ดาวน์โหลดและติดตั้งซอฟต์แวร์โดยไม่ได้รับการอนุมัติ, 38% ใช้อุปกรณ์ส่วนตัวทำงานและจัดเก็บข้อมูลองค์กร, 38% ใช้รหัสผ่านที่อ่อนแอหรือซ้ำกัน และอีก 38% เชื่อมต่อ Wi-Fi สาธารณะโดยไม่ใช้การเชื่อมต่อที่ปลอดภัย
เตือนใช้งาน AI ต้องประเมินความเสี่ยง
จากความเสี่ยงที่พุ่งสูงขึ้น ส่งผลให้ธุรกิจค้าปลีกในเอเชียแปซิฟิกมากถึง 77% ตัดสินใจเพิ่มงบประมาณด้านความปลอดภัยไอทีในปีที่ผ่านมา โดยแตกต่างจากภาคธุรกิจอื่นตรงที่ค้าปลีกเลือกหันไปใช้บริการจากผู้ให้บริการภายนอก (Outsource) มากขึ้น แทนการขยายทีมไอทีภายในองค์กร เพื่อเข้าถึงเทคโนโลยีและความเชี่ยวชาญได้ทันที โดยเฉพาะการเฝ้าระวังตลอด 24 ชั่วโมงในช่วงเทศกาลหรือโปรโมชันลดราคาที่มีปริมาณธุรกรรมหนาแน่น
นอกจากนี้ เทคโนโลยี AI กำลังเข้ามามีบทบาทสำคัญ โดย 15% ของธุรกิจค้าปลีกในเอเชียแปซิฟิกเริ่มใช้งานโมเดลภาษาขนาดใหญ่ (LLM) ในเชิงพาณิชย์แล้ว และอีก 77% อยู่ระหว่างการหารือหรือทดลองใช้งาน อย่างไรก็ตาม มีบริษัทเพียง 23% เท่านั้นที่ระบุว่าไม่พบความเสี่ยงจากการใช้ AI ซึ่งผู้เชี่ยวชาญเตือนว่ายิ่งนำเทคโนโลยีใหม่มาใช้เร็ว การบริหารจัดการความเสี่ยงด้านข้อมูลรั่วไหลและการหยุดชะงักของระบบก็ยิ่งมีความสำคัญ
4 ข้อเสนอแนะยกระดับความปลอดภัยค้าปลีก
ผู้เชี่ยวชาญจากแคสเปอร์สกี้ได้แนะนำมาตรการป้องกันสำหรับธุรกิจค้าปลีก 4 ประการ ได้แก่
1.ยกระดับวัฒนธรรมความปลอดภัย: จัดอบรมสร้างความตระหนักรู้ให้พนักงานอย่างต่อเนื่องพร้อมอัปเดตข้อมูลภัยคุกคามล่าสุด
2.กำหนดนโยบายการใช้ AI: กำหนดแนวทางการใช้งานเครื่องมือ AI ชัดเจน ระบุประเภทข้อมูลที่อนุญาต และทำ Anonymization ปกปิดตัวตนในข้อมูลที่ละเอียดอ่อน
3.ระบุและปกป้องสินทรัพย์สำคัญ: ให้ความสำคัญกับการคุ้มครองข้อมูลลูกค้า ทรัพย์สินทางปัญญา แอปพลิเคชันหลัก และระบบซัพพลายเชน
4.ติดตามสถานะความปลอดภัยสม่ำเสมอ: ประเมินภัยคุกคามและเลือกใช้โซลูชันความปลอดภัยที่ออกแบบมาเฉพาะสำหรับธุรกิจค้าปลีกเพื่อการควบคุมที่ทันท่วงที
เดลินิวส์ / เผยแพร่วันที่ 9 ตุลาคม 2569
Link : https://www.dailynews.co.th/news/6262671/